Rumbo Legal · Ética profesional · Protección de datos
No es la tecnología: la primera línea de defensa es tu ética profesional
Se habla mucho de software, de automatización, de inteligencia artificial y de ciberseguridad. Pero hay una verdad que muchas organizaciones todavía prefieren no mirar de frente: el punto más delicado no está en la máquina. Está en la persona que diseña, decide, programa, integra o permite que todo eso funcione.
A estas alturas, seguir diciendo que la tecnología es neutral resulta demasiado conveniente. Lo es para quien quiere reducir un problema jurídico a una simple cuestión técnica. Lo es para quien prefiere hablar de herramientas antes que de decisiones. Y lo es, también, para quienes se escudan en la idea de que solo estaban desarrollando una funcionalidad más.
Quien desarrolla o administra sistemas con datos personales no opera sobre piezas neutras. Trabaja con información que puede revelar hábitos, relaciones, rutinas, estado de salud, ubicación, creencias, situación económica o vulnerabilidades muy concretas. Por eso, cuando esa información se trata sin respeto, sin límites o sin conciencia del impacto, el daño no siempre hace ruido al principio, pero acaba llegando.
La mayor vulnerabilidad de un sistema no siempre está en el código. A veces está en la falta de criterio de quien lo diseña.
Hay algo que todavía muchas empresas no han entendido
El verdadero problema no empieza el día en que estalla una brecha de seguridad. Empieza mucho antes. Empieza cuando se normaliza recoger más datos de los necesarios. Cuando se guarda información “por si acaso”. Cuando se conceden accesos sin criterio. Cuando se conectan sistemas sin pensar en el impacto real sobre las personas. Cuando se diseña para la comodidad interna y no para la protección efectiva de derechos.
Es ahí donde la ética profesional deja de ser un concepto decorativo y se convierte en una línea de defensa real. Porque un desarrollador, un integrador, un responsable técnico o un arquitecto de sistemas no se limita a ejecutar instrucciones: muchas veces sabe mejor que nadie cómo circula la información, qué grietas existen y hasta dónde podría llegar una mala práctica si nadie la frena a tiempo.
El poder asimétrico del desarrollador existe
Durante años se ha presentado al perfil técnico como si fuera una pieza puramente operativa. Como si se limitara a traducir decisiones ajenas a lenguaje máquina. Pero esa imagen se queda corta. Quien diseña o implementa un sistema conoce extremos que el resto de la organización ni siquiera alcanza a ver con claridad.
Y ese conocimiento importa, porque permite saber:
- dónde están realmente los datos;
- cómo se procesan y con qué lógica;
- qué vulnerabilidades existen;
- qué controles son sólidos y cuáles solo aparentan serlo;
- qué información se recoge de más;
- y hasta qué punto sería sencillo eludir límites si alguien quisiera hacerlo.
Ese poder técnico es asimétrico. Y precisamente por eso exige responsabilidad. Porque cuando se usa mal, o cuando se ejerce sin conciencia de su alcance, las consecuencias son profundas y a veces difíciles de revertir. No se trata solo de una incidencia informática. Se trata de personas que pueden perder el control sobre su información sin siquiera saberlo.
La autodeterminación informática no es una rareza jurídica
Conviene decirlo de forma clara: el derecho a controlar los propios datos no es una manía burocrática ni una invención reciente. Forma parte del núcleo de protección de la persona en un entorno digital. La autodeterminación informática significa, en esencia, que quien es titular de los datos debe poder saber quién los usa, para qué, durante cuánto tiempo y con qué límites.
Cuando ese control desaparece, no se resiente solo la privacidad en un sentido superficial. Lo que se resiente es la capacidad de decidir sobre la propia esfera personal. Y en una sociedad atravesada por sistemas digitales, eso ya no es un detalle menor: afecta directamente a la dignidad, a la libertad y al equilibrio entre individuo y organización.
Perder el control sobre los datos es empezar a perder el control sobre la propia identidad digital.
Lo que puede ocurrir cuando esa línea se cruza
A veces se trivializa este debate porque no siempre hay un escándalo visible al principio. Sin embargo, las consecuencias pueden ser muy serias, tanto para la persona como para la empresa.
1. Se rompe el control sobre la identidad digital
Los datos personales no son simples registros. Describen conductas, vínculos, preferencias, rutinas, estados y fragilidades. Cuando se tratan sin control, la persona deja de ser dueña de su propia huella digital.
2. Se abren puertas a abusos invisibles
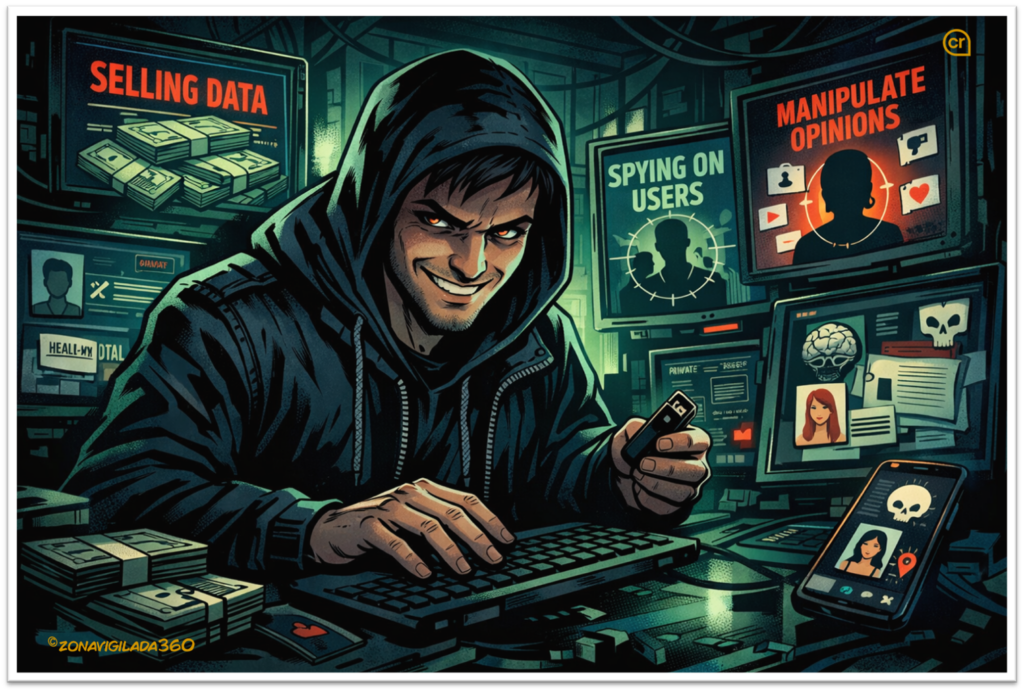
Perfiles ocultos, cesiones no informadas, recopilación excesiva, acceso indebido a datos sensibles, reutilización ilegítima de información o funcionalidades diseñadas para observar más de lo que se declara. Lo más inquietante es que muchas veces la víctima ni siquiera llega a enterarse.
3. Se vulneran derechos fundamentales
La privacidad nunca viaja sola. Está unida a la dignidad, a la libertad, a la no discriminación y al derecho a no ser observado o perfilado de manera ilegítima. Por eso, cuando se ignora este marco, no estamos solo ante un fallo técnico: estamos ante una lesión jurídica de mucha mayor entidad.
4. Se facilita la manipulación y la discriminación
Cuando los datos se usan sin control, los algoritmos pueden clasificar, excluir, condicionar o empujar a las personas hacia decisiones que no comprenden. Y cuando ese tipo de dinámicas se automatiza, el riesgo deja de ser puntual y pasa a ser estructural.
5. La empresa entra en una zona de daño real
Sanciones, litigios, pérdida de confianza, deterioro reputacional, ruptura con clientes, revisión completa de procesos y una factura invisible que suele llegar mucho después: la erosión de credibilidad.
Lo más grave suele empezar en silencio
Muchas veces el deterioro no empieza con un gran incidente. Empieza con una pequeña concesión. Con una excepción que nadie revisa. Con una recogida de datos que se amplía sin reflexión. Con un acceso que se mantiene abierto por comodidad. Con una funcionalidad que recopila más de lo que debería porque “total, ya que estamos”.
Ese es el verdadero riesgo: la suma de decisiones aparentemente menores que van erosionando límites hasta construir un sistema técnicamente eficaz, sí, pero éticamente débil y jurídicamente expuesto.
La ética profesional también protege negocio y reputación
Algunas empresas siguen viendo estas cuestiones como una carga, como una obligación externa o como un freno a la agilidad. Es una lectura equivocada. Una organización que no integra la ética en sus decisiones técnicas no avanza más rápido: acumula fragilidad.
Hoy la confianza es un activo competitivo. Y no se gana con textos bonitos ni con políticas infladas de declaraciones impecables. Se gana cuando el diseño del sistema, la cultura interna y el tratamiento real del dato son coherentes con lo que la empresa promete.
La empresa que trata bien los datos no solo reduce riesgo jurídico. También proyecta solvencia, madurez y seriedad. Y en mercados saturados, esa diferencia pesa mucho más de lo que a veces se reconoce.
Qué debería hacer una organización que quiera ir en serio
Entender el recorrido real del dato
No basta con tener documentos. Hay que saber qué se recoge, por qué se recoge, quién accede, dónde se aloja, con quién se comparte y qué zonas del sistema siguen siendo opacas.
Formar a perfiles técnicos en lenguaje jurídico comprensible
El equipo técnico necesita entender consecuencias, no solo normas. Ahí es donde cambia de verdad la cultura de cumplimiento.
Comprobar si lo que se promete coincide con lo que ocurre
Muchas crisis nacen justo ahí: en la distancia entre la política que se publica y la arquitectura que realmente opera.
Diseñar con límites desde el principio
Minimización, segmentación de accesos, trazabilidad, conservación limitada y revisiones periódicas. No como añadido posterior, sino como base del sistema.
Permitir la objeción profesional
Un equipo maduro no es solo el que sabe construir rápido. También es el que sabe detener una mala práctica antes de que se convierta en problema.
El verdadero nivel de una empresa se ve aquí
No en la cantidad de herramientas que compra. No en el número de integraciones que presume haber desplegado. No en lo sofisticado de su lenguaje tecnológico. El nivel real de una organización se ve en cómo trata el dato cuando nadie la está mirando y en qué decisiones toma cuando podría hacer más de lo permitido, de lo necesario o de lo legítimo.
Ahí se separan las empresas que solo digitalizan procesos de las que de verdad entienden lo que significa operar con responsabilidad.
El futuro no será de quien más datos acumule, sino de quien sepa gestionarlos con legalidad.
Del cumplimiento formal al valor real
En Rumbo Legal trabajamos para que la protección de datos, la calidad, el compliance y la ciberseguridad no se queden en teoría ni vivan por separado. La clave está en integrarlos en una propuesta de valor sólida, útil y defendible, capaz de proteger derechos, reforzar confianza y ayudar a crecer con seguridad.
Su estrategia legal empieza con una base firme
Soy Rosa Fernández, estratega legal con más de 35 años de experiencia conectando derecho, tecnología y sistemas de calidad. Acompaño a pymes, startups y negocios digitales a blindar su crecimiento mediante cumplimiento 360º (RGPD · REIA · Data Act) y el diseño de entornos de confianza jurídica y técnica.
La protección jurídica no es un trámite: es una ventaja competitiva real.
¿Desea recibir contenido legal que proteja su proyecto, su negocio o su innovación digital?
En Rumbo Legal comparto claves prácticas para ayudarle a vender más con seguridad. Información práctica y de calidad
Solicitar acceso a Rumbo LegalArtículos Relacionados
Su contrato no menciona la IA. Su sistema sí.
RGPD: 1 pregunta clave que revela si tu cumplimiento es real